1
Alcance
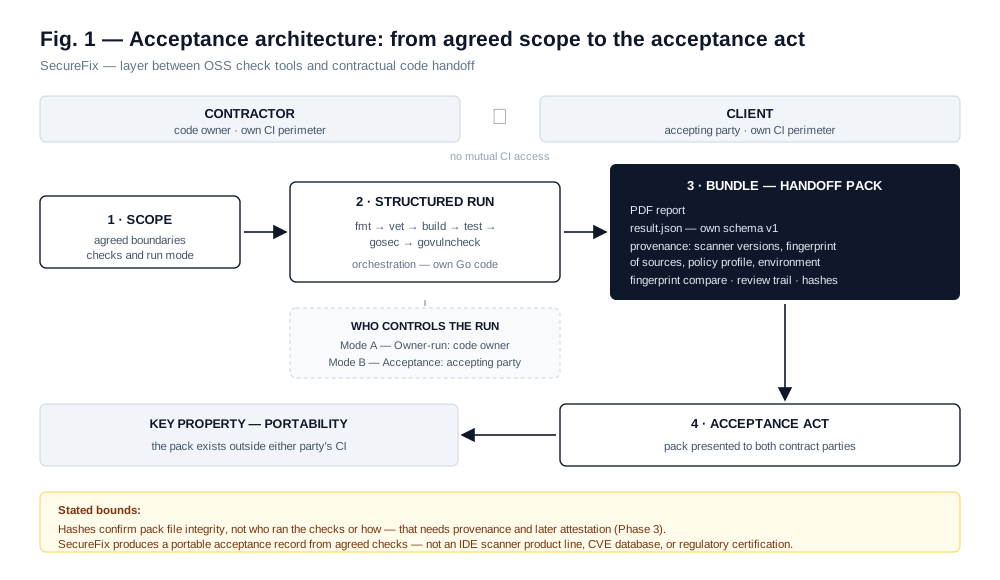
Una entrega acotada — un repositorio, un commit, lista de comprobaciones acordada. Aquí también elige el modo de ejecución: Owner-run (lo ejecuta usted, nosotros no vemos el código) o Acceptance run (la parte receptora lo ejecuta sobre lo que ya recibió). Nada arranca hasta que el alcance y el modo queden acordados por escrito.
→
2
Comprobaciones
Etapas orquestadas con versiones registradas por lenguaje (p. ej. Go: gosec · govulncheck; Python: Bandit · pip-audit; JavaScript: eslint · npm-audit).
→
3
Paquete sellado
PDF + evidencia legible por máquina con integridad — fuera del CI de cualquiera de las partes.
Dónde se ejecuta su código
Dos modos. Usted elige antes de que el código se mueva.
Modo A — Owner-run (por defecto en el primer contacto)
Usted ejecuta SecureFix dentro de su propio perímetro. Nosotros no recibimos el repositorio. Nos envía solo el Bundle sellado — o nada, si solo quiere el artefacto para su expediente de aceptación. Nada del código fuente sale de su infraestructura.
Modo B — Acceptance run
La parte receptora ejecuta las comprobaciones sobre una entrega que ya recibió bajo contrato. El código permanece entre las dos partes contratantes. SecureFix no se sitúa en medio.
En ambos modos: el paquete sellado vive fuera del CI de cualquiera de las partes. Ese es el punto del producto: el artefacto tiene que sobrevivir la frontera entre dos entidades jurídicas.
Si un alcance exige de verdad que ejecutemos nosotros las comprobaciones sobre su código, es un acuerdo escrito aparte con NDA, periodo de retención nominado y borrado al terminar. Nunca es el default y nunca ocurre en silencio.
Privacidad y acceso
¿Necesitan acceso a nuestro código fuente?
En Owner-run, no. Usted ejecuta la herramienta; nosotros no recibimos nada. El acceso solo se concede por acuerdo escrito explícito para un alcance concreto.
¿Qué contiene el Bundle sellado?
Hallazgos, nombres y versiones de herramientas, una huella de las fuentes, el perfil de política, datos de entorno y hashes de integridad. No contiene su código fuente.
¿Dónde se guarda el Bundle?
Con usted. Guardamos una copia solo si nos lo pide, durante el periodo que usted fije.
¿Firman un NDA?
Sí, antes de cualquier discusión de alcance que implique información no pública.
¿La demo del navegador sube algo?
No. Es una vista previa de maquetación que se ejecuta en su navegador.
Ya tenemos escáneres en CI — ¿para qué SecureFix?
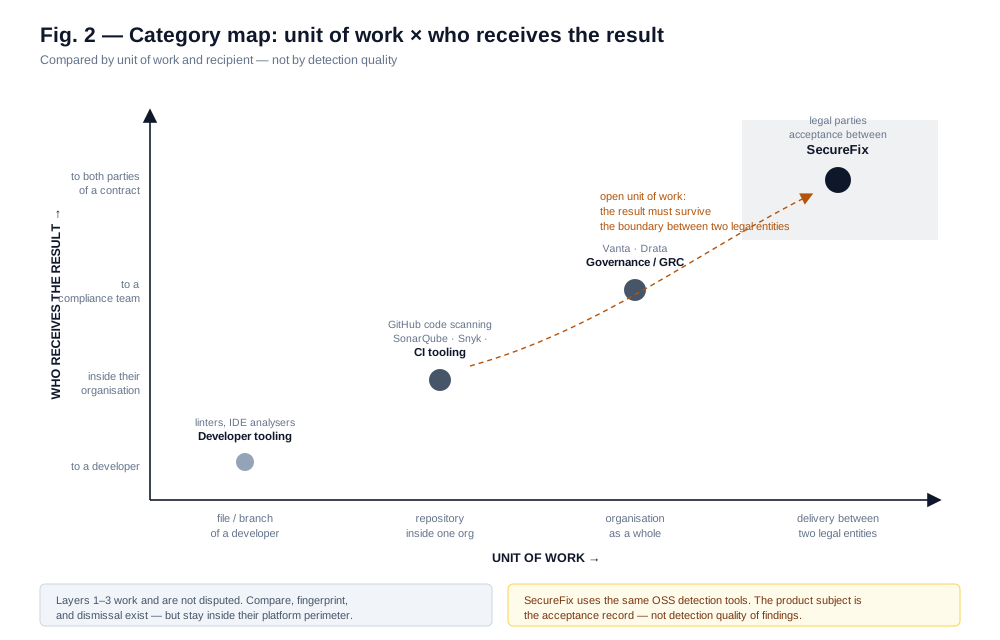
Los escáneres en CI (gosec, Bandit, eslint, npm-audit, etc.) producen hallazgos dentro de su pipeline.
SecureFix añade un paquete de aceptación portable para ambas partes en la entrega:
PDF + Evidence Bundle con hashes, versiones de herramientas y un paso de revisión humana registrado —
sin exigir confiar solo en los logs del CI ajeno.