
DORA · банки ЕС
Право аудита на бумаге → артефакт на сдаче
Когда по DORA ст. 30(3)(e)(i) нужно практически исполнить мониторинг / аудит ICT-подрядчика на проверке кода — с переносимым артефактом к акту приёмки.
SecureFix делает один документ, который видят обе стороны: что прогоняли, какими инструментами, что нашли и что запечатали. Он живёт вне CI любой из сторон — и поэтому переживает границу между двумя компаниями.
Вы покупаете не нашу добросовестность — вы покупаете возможность в ней не нуждаться.
Owner-run по умолчанию: код остаётся внутри вашей инфраструктуры. Мы не получаем репозиторий.
Product 2.0 · Go · Python · JavaScript, including mixed delivery · integrity: SHA-256
$ securefix audit ./example-service
✔ fmt          passed
✔ vet          passed
✔ build        passed
✔ test         passed
⚠ gosec        findings recorded (demo)
✔ govulncheck  recorded

[•] Sealing Evidence Bundle…
↳ result.json + report.pdf · integrity hashes

✔ Bundle sealed — findings retainedДемо-схема (терминал Go). Реальный Bundle в том же формате — для одного языка или mixed delivery (Go + Python + JavaScript в одном пакете).
Один и тот же продукт — три разных повода купить. DORA — один из примеров ниже.
DORA · банки ЕС
Когда по DORA ст. 30(3)(e)(i) нужно практически исполнить мониторинг / аудит ICT-подрядчика на проверке кода — с переносимым артефактом к акту приёмки.
SOC 2 · ISO 27001
Для B2B SaaS и команд, которым на аудите нужны переносимые доказательства контроля поставки ПО — без заявления, что SecureFix «даёт» SOC 2 / ISO.
DevSecOps
Когда Engineering / AppSec принимают код от подрядчика или другой команды и хотят запечатанный след: scope, тулы, находки, review — вне чужого CI.
Head of Compliance
Закрыть дыру «право проверки есть, а переносимой записи сдачи кода нет» — без покупки ещё одного орг-сертификата.
CISO
Видеть, что именно проверили на handoff, с целостностью комплекта — с собственной проверкой хешей вместо чужой зелёной галочки.
Engineering Lead
Согласованный scope, зафиксированные версии тулов и review trail рядом с актом приёмки — для своей команды и для аудитора.
Демо-фикстура · публичный sample scope · Python/JS — тот же schema Bundle

Цветной превью PDF. Полный файл открывается в браузере.

Ч/б схема содержимого: human PDF · machine JSON · hashes / signature — один комплект на сдачу.
Trust Summary по демо-прогону — то, что видит аудитор / CISO.
Открыть PDFУспешный демо-прогон · 0 находок · только фикстура.
Скачать ZIPДемо с ошибкой · несколько находок · только артефакты.
Скачать ZIPТакже: все три Bundle, прогоны Python/JS ×10, проверка в браузере, schema v1, legal. Линейка: 2.0 · schema v1.
Трое основателей и партнёр в ЕС — продукт, инженерия, финансы и business development. Статус оператора: Legal.
CEO · продукт · пилоты
Опыт замдиректора по финансам и закупкам: госконтракты, контроль поставщиков и формальная приёмка поставок со стороны заказчика. В SecureFix — продукт, пилоты, поставка партнёрам и выход на рынок.
CTO, co-founder
8 лет в разработке, из них 4 года на Go. Pipeline аудита, архитектура и ядро инженерии.
CFO, co-founder
Опыт в налоговой администрации и корпоративных/госфинансах (в т.ч. Газпром и Министерство финансов). Финмодель SecureFix, комплаенс и операционные финансы.
Партнёр · business development в ЕС
Партнёр по развитию бизнеса в Европе — design partners, пилоты и коммерческий outreach.
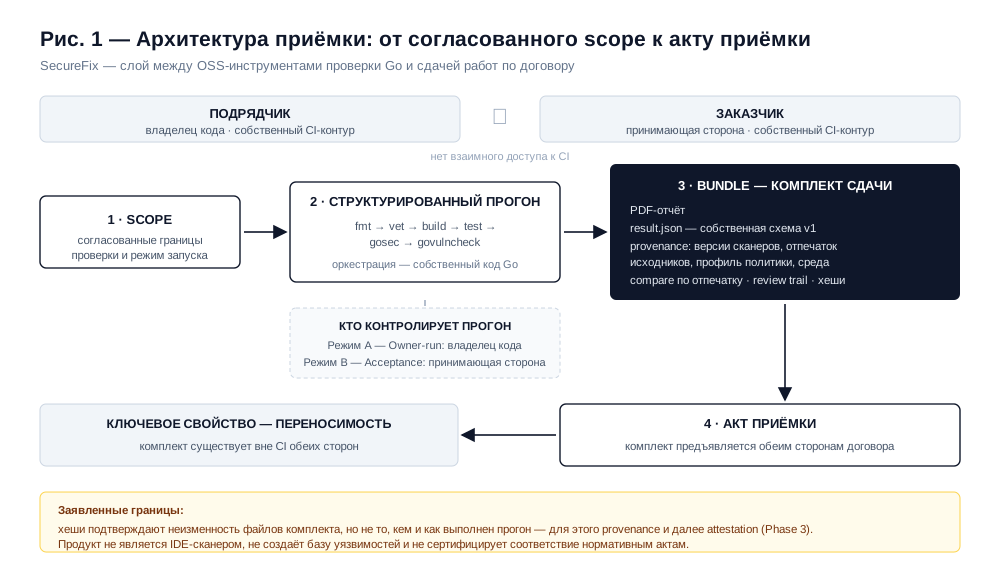
Ограниченная поставка — один репозиторий, один commit, согласованный список проверок. Здесь же выбираете режим прогона: Owner-run (запускаете вы, мы код не видим) или Acceptance run (принимающая сторона прогоняет уже полученную по договору поставку). Ничего не стартует, пока scope и режим не согласованы письменно.
Оркестрация этапов с записью версий инструментов по языку (напр. Go: gosec · govulncheck; Python: Bandit · pip-audit; JavaScript: eslint · npm-audit).
PDF + машиночитаемые доказательства с проверкой целостности — вне обязательного CI сторон.
Два режима. Вы выбираете до того, как код куда-либо перемещается.
Вы запускаете SecureFix сами, внутри своего периметра. Мы не получаем репозиторий. Вы присылаете нам только запечатанный Bundle — или ничего, если артефакт нужен только для вашего файла приёмки. Исходный код не покидает вашу инфраструктуру.
Принимающая сторона запускает проверки на поставке, которую уже получила по договору. Код остаётся между двумя сторонами контракта. SecureFix не стоит посередине.
В обоих режимах: запечатанный пакет живёт вне CI любой из сторон. В этом смысл продукта — артефакт должен пережить границу между двумя юридическими лицами.
Если scope реально требует, чтобы проверки на вашем коде запускали мы — это отдельная письменная договорённость с NDA, сроком хранения и удалением по завершении. Это никогда не default и никогда не происходит молча.
В Owner-run — нет. Вы запускаете инструмент; мы ничего не получаем. Доступ только по явному письменному соглашению на конкретный scope.
Находки, имена и версии инструментов, отпечаток исходников, профиль политики, данные среды и хеши целостности. Исходного кода там нет.
У вас. Копию мы держим только если вы об этом попросите — на срок, который задаёте вы.
Да, до любого обсуждения scope, где фигурирует непубличная информация.
Нет. Это визуальный preview layout, который работает в вашем браузере.
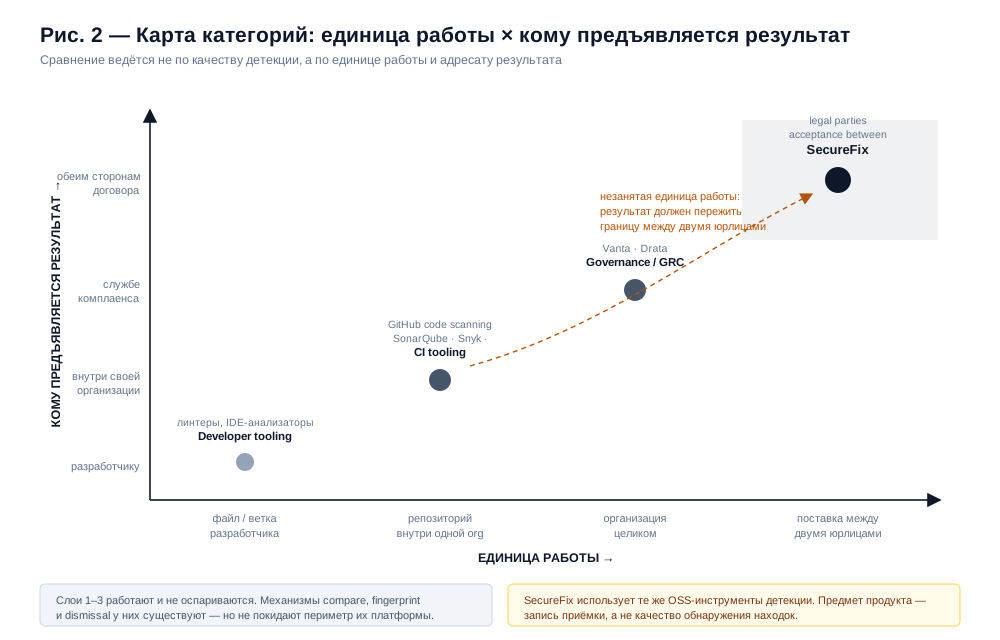
Сканеры в CI (gosec, Bandit, eslint, npm-audit и т.п.) дают находки внутри вашего pipeline. SecureFix добавляет переносимый комплект приёмки для обеих сторон на сдаче: PDF + Evidence Bundle с проверкой хешей, версии инструментов и зафиксированный шаг человеческого review — без требования доверять только логам чужого CI.
| Сканер в CI | SecureFix | |
|---|---|---|
| Главный результат | Находки в конвейере | Переносимый комплект приёмки (PDF + Bundle) |
| Где живёт | Обычно внутри одного CI | Может работать вне CI любой из сторон |
| Целостность комплекта | Часто нет запечатанного артефакта сдачи | Evidence Bundle с проверкой хешей |
| Разбор оператора | По желанию / снаружи инструмента | Заложен в запись приёмки |
| Категория | Находки в пайплайне | Пакет приёмки / Audit Record для сдачи |
Сейчас = Product 2.0 — пакет приёмки Go / Python / JavaScript. Дальше: product roadmap.

Перетащите демо-ZIP — проверка в браузере, без загрузки на сервер SecureFix.
Вставьте короткий фрагмент Go — только визуальный layout (ничего не загружается). Полный Evidence Bundle собирается в среде прогона, которую вы выбираете — см. Где выполняется ваш код.
Попробовать бесплатно — ограниченный scope Запросить предложение
SecureFix — это ПО, которое запускаете вы, а не консалтинг. Два способа получить продукт:
Без ретейнера. Без почасовой оплаты. Без зависимости от нашего календаря.
Напишите на info@securefix.pro и укажите: компанию, язык (Go / Python / JavaScript), размер scope и сроки.
Мы ответим уточняющими вопросами при необходимости, затем — коммерческим предложением по этому scope.
Предложение без обязательства заказа. Стоимость — после согласования scope.
Обращаясь к нам, вы соглашаетесь с правовой информацией.